A inteligência artificial entrou nas empresas por uma porta diferente daquela usada por quase todas as grandes tecnologias corporativas. Em muitos casos, não houve projeto de implantação, treinamento formal ou decisão da diretoria. Um funcionário abriu uma conta, começou a usar e descobriu que conseguia produzir em minutos o que antes levava horas.
O problema é que a facilidade de adoção também eliminou uma etapa importante: definir o que pode e o que não pode ser feito.
É por isso que uma política de uso de IA deixou de ser assunto exclusivo de grandes corporações. Uma PME que usa ChatGPT, Gemini, Claude, Copilot ou qualquer outra plataforma pode estabelecer regras básicas antes de descobrir, tarde demais, que alguém colocou uma informação confidencial no lugar errado.
E isso não significa proibir a inteligência artificial. Significa aprender a usá-la profissionalmente.
A empresa pode não ter adotado IA. Os funcionários já adotaram
Durante anos, softwares corporativos seguiam um caminho previsível. A empresa escolhia a ferramenta, negociava o contrato, criava acessos e depois liberava o uso.
Com a IA generativa, essa ordem frequentemente se inverteu.
Qualquer funcionário pode criar uma conta pessoal e começar a usar uma plataforma em poucos minutos. O marketing pede uma análise de campanha. O comercial resume uma proposta. O RH revisa um currículo. O financeiro pede ajuda com uma planilha. O jurídico resume um contrato.
Isoladamente, tudo parece produtividade. O risco aparece no conteúdo que acompanha o pedido.
A Agência Nacional de Proteção de Dados (ANPD) dedicou ao tema um volume da sua série Radar Tecnológico, que analisa os riscos da IA generativa para a privacidade à luz da LGPD. Entre os pontos de atenção estão as práticas de compartilhamento de dados pessoais nesses sistemas e a geração de conteúdos que podem conter informações pessoais.
O problema, portanto, não começa quando alguém pergunta à IA como melhorar um e-mail. Começa quando o prompt vira uma porta de entrada para informações que não deveriam sair do ambiente controlado da empresa.
A política de uso de IA começa pelo que não deve entrar no prompt
Uma regra simples já resolve parte importante do problema: nem toda informação que um funcionário consegue acessar deve ser enviada para uma ferramenta de IA.
Isso inclui dados pessoais de clientes e funcionários, informações financeiras não públicas, senhas, credenciais, contratos confidenciais, estratégias comerciais, listas de clientes, documentos jurídicos, código proprietário e qualquer material protegido por acordo de confidencialidade.
O OWASP, referência internacional em segurança de aplicações, classifica a exposição de informações sensíveis como um dos principais riscos das aplicações baseadas em grandes modelos de linguagem. Entre os exemplos estão dados pessoais, informações financeiras, registros de saúde, credenciais de segurança, documentos jurídicos e informações comerciais confidenciais.
No Brasil, existe ainda outra camada. Quando o conteúdo enviado contém dados pessoais, a empresa precisa considerar as obrigações da LGPD. A própria ANPD mantém um guia de segurança da informação voltado aos agentes de tratamento de pequeno porte, com um checklist de medidas pensado justamente para as organizações menores.
Isso não significa que nenhum dado corporativo possa ser processado por IA. Significa que a decisão precisa considerar qual informação está sendo usada, para qual finalidade, em qual plataforma e sob quais condições contratuais e técnicas.
Conta pessoal e ferramenta corporativa não são a mesma coisa
Esse é um ponto que uma boa política de uso de IA precisa deixar explícito.
Não basta dizer “podemos usar ChatGPT” ou “podemos usar Gemini”. É preciso definir qual ambiente, plano ou conta está autorizado.
No caso da OpenAI, por exemplo, a política para produtos empresariais estabelece que, por padrão, os dados do ChatGPT Business, do ChatGPT Enterprise e da API, incluindo o que é enviado e o que é gerado, não são usados para treinar os modelos. Nos planos para uso pessoal, o próprio usuário pode desativar a opção que permite usar as conversas para melhorar os modelos.
A conclusão não é que uma plataforma seja automaticamente “segura” ou “insegura”. É outra: a empresa precisa conhecer as condições do ambiente que decidiu usar.
Por isso, escolher uma ferramenta de IA não deveria ser só uma comparação de funcionalidades e mensalidades. Privacidade, administração de usuários, retenção de dados, integrações e tratamento das informações também entram na conta.
O funcionário precisa saber o que pode colocar na IA
Uma política de uso de IA funcional pode começar com três níveis simples de informação.
🟢 Pode usar. Informações públicas, textos institucionais já publicados, brainstorming, revisão de redação sem dados confidenciais, criação de estruturas, pesquisa inicial e tarefas que não exponham informações protegidas.
🟡 Exige cuidado ou autorização. Relatórios internos, dados anonimizados, análises financeiras, documentos de projetos, informações de fornecedores, materiais ainda não publicados e bases que permitam identificar pessoas ou clientes de forma indireta.
🔴 Não envie sem ambiente e autorização adequados. Senhas, chaves de API, credenciais, dados pessoais sensíveis, documentos médicos, informações bancárias, contratos confidenciais, documentos jurídicos protegidos, bases de clientes identificáveis, segredos comerciais e informações estratégicas não públicas.
A classificação exata depende da atividade de cada empresa. Uma clínica, uma indústria e uma agência de marketing lidam com riscos diferentes. Mas o funcionário não deveria precisar interpretar sozinho onde está o limite.
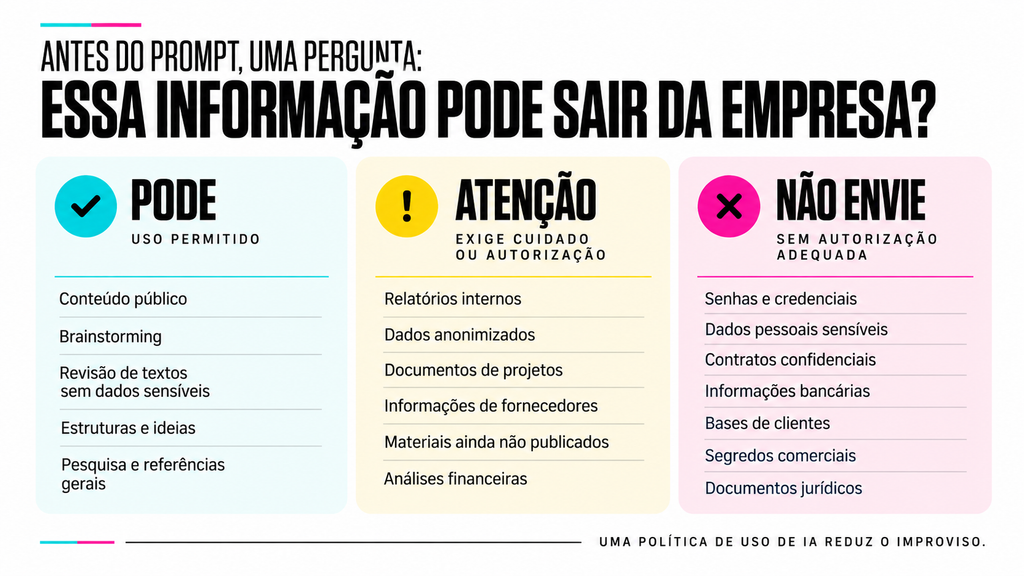
Classificar as informações por nível de risco reduz as decisões improvisadas no dia a dia.A IA também erra. E a responsabilidade não desaparece com o prompt
Existe outro princípio que deveria aparecer em qualquer política de uso de IA: conteúdo gerado por inteligência artificial não deve ser tratado automaticamente como fato.
Modelos podem produzir informações incorretas, referências inexistentes, interpretações equivocadas e respostas convincentes mesmo quando estão errados. A ANPD também chama atenção para essas respostas imprecisas ou fabricadas, conhecidas como alucinações.
O NIST, instituto norte-americano de padrões e tecnologia, mantém um perfil específico de gestão de riscos para IA generativa, criado para ajudar organizações a identificar os riscos próprios dessa tecnologia e a incorporar critérios de confiabilidade ao uso desses sistemas.
Na prática, isso cria uma regra simples:
A IA pode produzir. As pessoas respondem pelo que é usado.
Uma proposta comercial não deveria ser enviada sem revisão porque “foi o ChatGPT que escreveu”. Um dado não deveria entrar em uma apresentação sem verificação porque “a IA encontrou”. Uma cláusula jurídica não se torna correta só porque foi redigida em linguagem convincente.
Quanto maior o impacto da decisão, maior deve ser o nível de revisão humana.
Não deixe cada funcionário escolher a própria IA
Quando uma empresa percebe que dez funcionários usam inteligência artificial, pode descobrir também que eles usam seis plataformas diferentes, cinco contas pessoais e praticamente nenhum padrão de segurança.
Por isso, a política de uso de IA deveria manter uma lista curta de ferramentas autorizadas e definir para quais finalidades cada uma pode ser usada.
Não é preciso bloquear toda novidade. A empresa pode simplesmente estabelecer que novas plataformas precisam ser avaliadas antes de receber informações internas. Essa análise deveria observar, no mínimo, a política de privacidade, o tratamento dos dados, os controles administrativos, a retenção, as integrações externas e o tipo de informação que será processada.
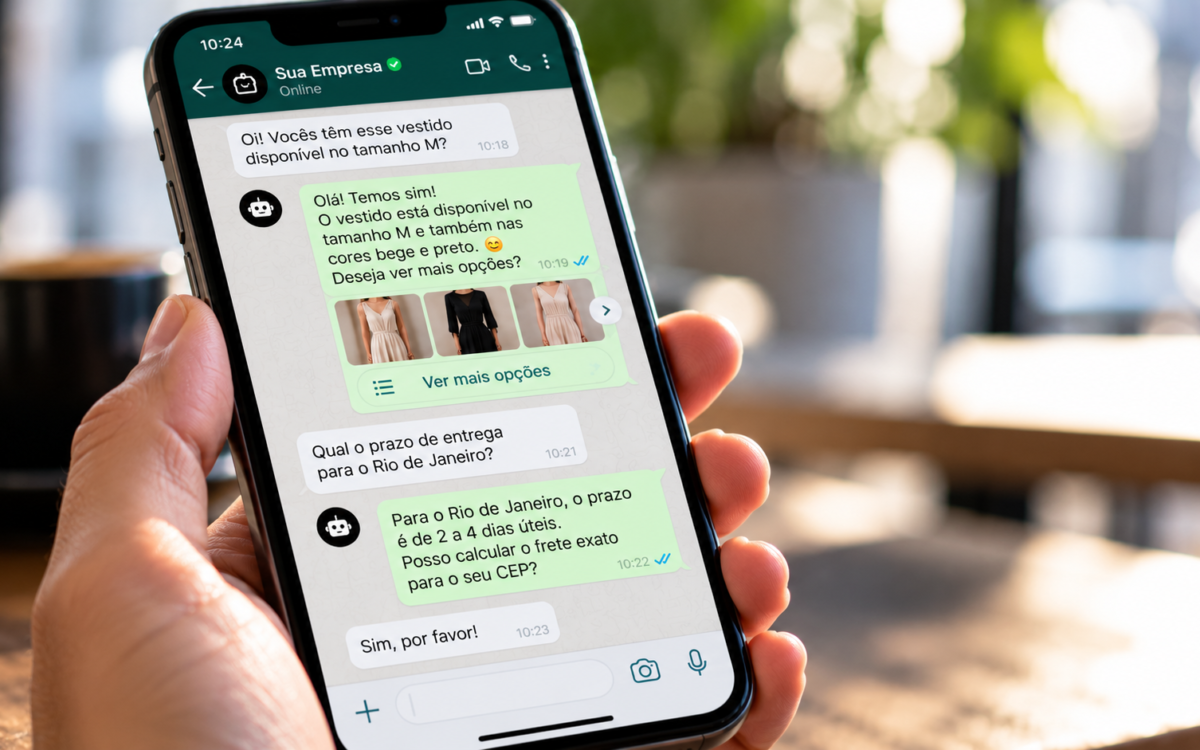
O mesmo raciocínio vale para os agentes de IA. Quanto mais uma ferramenta deixa de só responder perguntas e passa a acessar sistemas ou executar ações, maior a necessidade de controle. Já mostramos aqui como os agentes de IA no WhatsApp começam a transformar atendimento e vendas. A capacidade de agir aumenta a produtividade, mas também amplia o que precisa ser governado.
Cuidado também com a resposta da IA
Existe uma tendência de concentrar toda a preocupação no prompt. Mas o que a IA devolve também merece regras.
Um funcionário pode usar IA para criar uma imagem com elementos protegidos por direitos autorais, produzir uma afirmação sem fonte, gerar um texto parecido demais com material existente ou tomar uma recomendação automatizada como decisão final.
Por isso, uma política mínima também deveria deixar claro que o usuário continua responsável por revisar o material antes de publicá-lo, enviá-lo a um cliente ou usá-lo em uma decisão relevante.
Isso vale especialmente para marketing e comunicação. A IA acelera produção, análise e pesquisa, mas a responsabilidade editorial continua existindo. Até a forma como as empresas são encontradas na internet está mudando com essas tecnologias, como mostramos no guia sobre SEO para IA.
Usar IA profissionalmente, portanto, exige mais do que saber escrever prompts.
Uma política de uso de IA para PME pode caber em uma página
Esse talvez seja o ponto mais importante.
Uma pequena empresa não precisa começar com um comitê de inteligência artificial, uma biblioteca de procedimentos ou um documento que ninguém vai ler. Uma política inicial pode responder a sete perguntas:
- Quais ferramentas de IA estão autorizadas?
- Quais contas ou planos devem ser usados?
- Quais informações nunca podem ser inseridas sem autorização?
- Quais tarefas exigem revisão humana antes do uso?
- Quem aprova uma nova ferramenta?
- O que fazer quando houver dúvida sobre determinado dado ou documento?
- Quem deve ser avisado se uma informação for enviada por engano?
Depois, a política evolui junto com o uso. Para empresas que lidam com dados sensíveis, como clínicas e escritórios, vale validar o documento com um especialista em proteção de dados.
Uma página clara é mais útil do que um documento sofisticado enquanto cada departamento continua criando as próprias regras.
A pior política é fingir que ninguém está usando
Proibir a inteligência artificial pode parecer a alternativa mais segura. Na prática, pode apenas empurrar o uso para contas pessoais e processos que a empresa não consegue enxergar.
O caminho mais racional é reconhecer que a tecnologia já faz parte da rotina de trabalho e criar limites proporcionais ao risco.
Uma política de uso de IA não serve para impedir que a equipe experimente uma tecnologia nova. Serve para evitar que cada funcionário tenha de decidir sozinho onde termina a produtividade e começa o risco.
Porque a pergunta para 2026 já não é se a sua equipe vai usar inteligência artificial. É se ela vai saber o que fazer diante de uma informação que não deveria entrar naquele prompt.
Fontes: ANPD, Radar Tecnológico sobre IA generativa; OWASP GenAI Security Project; OpenAI, privacidade para empresas; NIST, perfil de IA generativa.
Quer colocar inteligência artificial para trabalhar no marketing da sua empresa?
A Vector desenha a jornada, define o que automatizar e conecta IA, conteúdo e mídia ao seu processo comercial.